Varför tillämpad DMARC är grunden för en lyckad BIMI-implementering
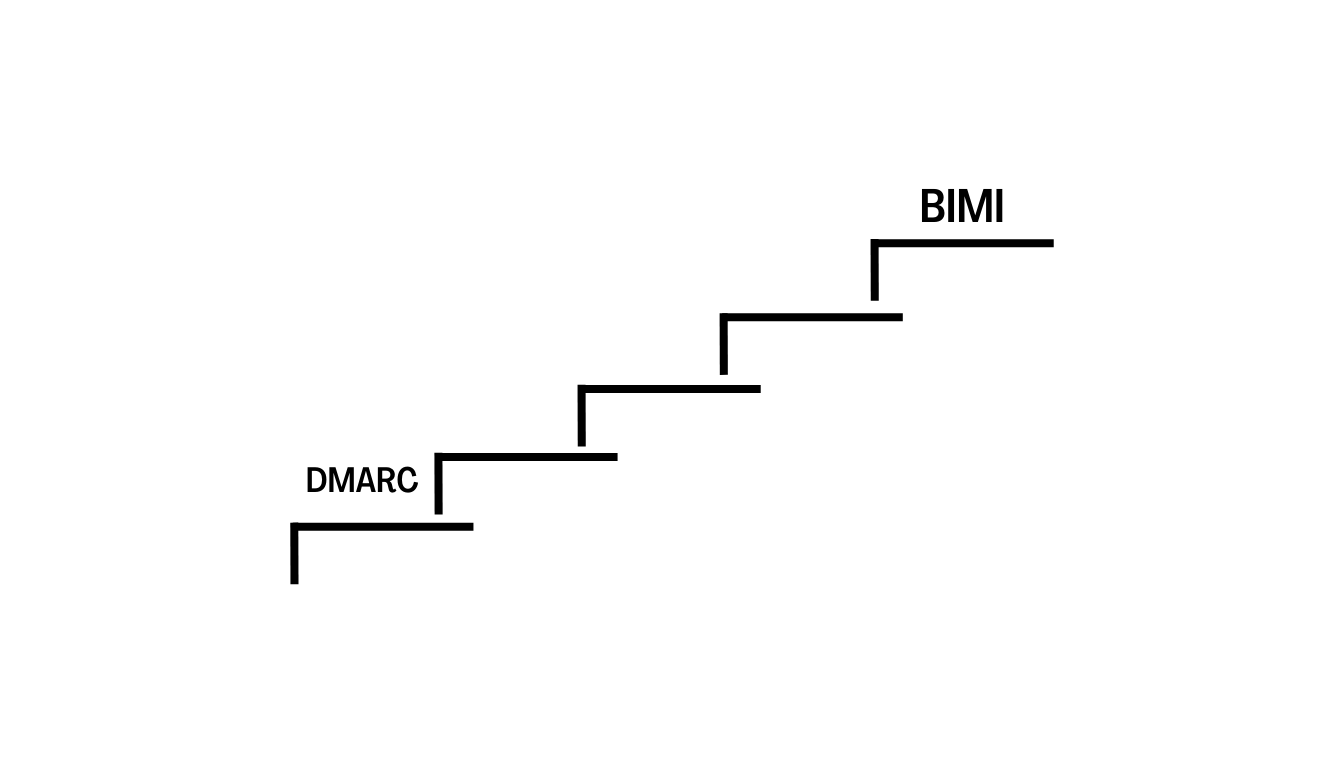
DMARC - grindvakten för BIMI
DMARC (Domain-based Message Authentication, Reporting, and Conformance) är ryggraden i e-postsäkerheten och den absoluta förutsättningen för implementering av BIMI (Brand Indicators for Message Identification). Utan DMARC-tillämpning - vilket innebär en policy som är inställd på p=quarantine eller p=reject - fungerar BIMI helt enkelt inte. Denna tillämpning säkerställer att endast autentiserade, legitima e-postmeddelanden kan levereras, vilket effektivt blockerar förfalskade eller bedrägliga meddelanden från att nå mottagarna.
Varför BIMI är beroende av DMARC-upprätthållande
- Lager för autentisering: BIMI bygger på den säkerhetsgrund som lagts av DMARC. Endast domäner med DMARC-tillämpning kan visa sin varumärkeslogotyp i inkorgar som stöds.
- Skydd mot spoofing: DMARC-policyer för p=quarantine eller p=reject förhindrar att obehöriga e-postmeddelanden levereras, vilket drastiskt minskar riskerna för nätfiske och förfalskning.
- Förtroende och synlighet: E-postklienter kontrollerar att DMARC tillämpas innan de visar din BIMI-logotyp, vilket gör DMARC till gatekeeper för denna kraftfulla signal om varumärkesförtroende.
Tekniska krav för BIMI
För att lyckas distribuera BIMI måste du:
- Installation av SPF och DKIM: Implementera SPF- och DKIM-autentisering för din domän.
- TillämpaDMARC: Använd en policy för p=quarantine eller p=reject - inte p=none - och se till att det finns en överensstämmelse mellan domänen ”Från” och dina autentiseringsposter.
- Publicera BIMI-post: Lägg till en BIMI-post i DNS som pekar på din verifierade logotyp och, där så krävs, ett verifierat varumärkescertifikat (VMC).
Affärseffekterna av att få rätt DMARC och BIMI
- Skydd av varumärket: DMARC blockerar bedrägliga e-postmeddelanden, medan BIMI visuellt signalerar äkthet och varumärkesägande i varje inkorg.
- Förtroende hos kunden: Mottagarna får förtroende när de ser din verifierade logotyp och vet att dina meddelanden är autentiska och säkra.
- Minskad risk: Kombinationen av DMARC och BIMI minskar dramatiskt risken för phishing-, spoofing- och varumärkesimitationsattacker.
Bästa metoder för att lyckas med DMARC och BIMI
- Granska alla sändningskällor: Se till att alla legitima avsändare är autentiserade med SPF och DKIM innan du tillämpar DMARC.
- Ställ in DMARC på p=quarantine eller p=reject: Endast dessa policyer uppfyller BIMI:s krav och blockerar obehörig e-post.
- Övervaka och justera: Använd DMARC- och BIMI-analyser för att spåra autentisering, övervaka hot och upprätthålla efterlevnad.
- Samarbete mellan olika team: Säkerhet, IT och marknadsföring måste arbeta tillsammans för att upprätthålla kontinuerlig DMARC-efterlevnad och BIMI-synlighet.
Behöver du hjälp med att uppnå DMARC-tillämpning och låsa upp BIMI för ditt varumärke?
Kontakta våra experter idag för expertrådgivning och support!
Utforska vår FAQ om BIMI:s tekniska krav för att se till att din domän är redo för logotypvisning.
Tillämpning av DMARC: Det viktiga första steget för BIMI - ställ in din policy på p=quarantine eller p=reject.
Skydd av varumärket: DMARC blockerar spoofing; BIMI gör din äkthet synlig i varje inkorg.
Förtroende och genomslagskraft: Endast med DMARC kan din varumärkeslogotyp bli en pålitlig signal i e-postmarknadsföring.