Förstå DMARC-policyer: den avgörande skillnaden mellan p=quarantine och p=reject
Vad är DMARC-policyer och varför är de viktiga?
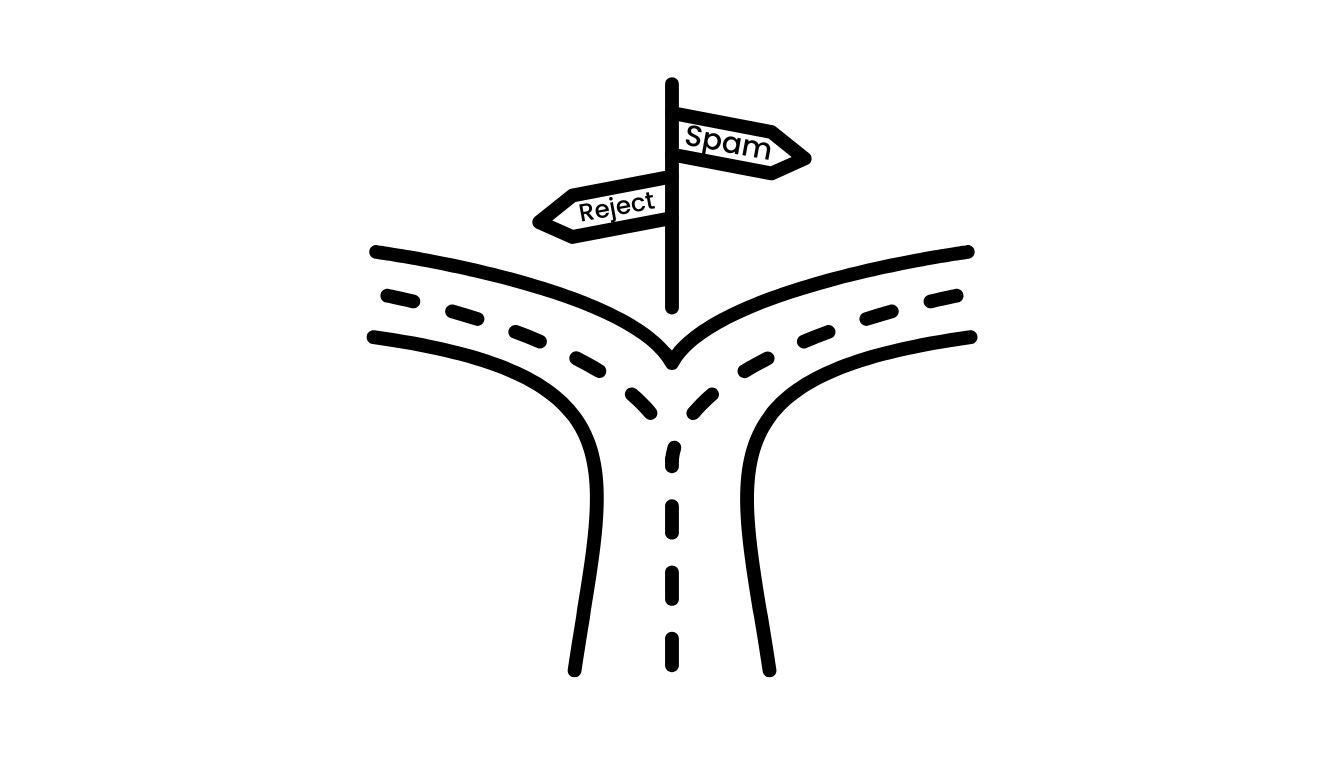
DMARC-policyer (Domain-based Message Authentication, Reporting, and Conformance) instruerar mottagande e-postservrar om hur de ska hantera e-postmeddelanden som inte klarar autentiseringskontroller. De två primära verkställighetsalternativen, p=quarantine och p=reject, erbjuder olika skyddsnivåer och användarupplevelser för din domän.
p=quarantine - Flagga och isolera misstänkta e-postmeddelanden
- Så här fungerar det: Med p=quarantine levereras inte e-postmeddelanden som inte klarar DMARC-autentisering till inkorgen utan skickas istället till mottagarens skräppostmapp.
- Fördelar: Detta tillvägagångssätt minskar risken för nätfiske och spoofing samtidigt som användarna kan granska potentiellt legitima e-postmeddelanden som inte klarade autentiseringen.
- Användningsfall: Idealisk för organisationer som övergår till striktare tillämpning och minimerar risken för att förlora äkta e-postmeddelanden på grund av felaktig konfiguration.
p=reject - Blockera obehöriga e-postmeddelanden helt och hållet
- Så här fungerar det: Med p=reject avvisar den mottagande servern meddelanden som inte klarar DMARC-kontrollen helt - de hamnar varken i inkorgen eller i skräpposten.
- Fördelar: Det starkaste skyddet mot nätfiske och domänförfalskning: förfalskade meddelanden når aldrig mottagarna.
- Användningsfall: Idealisk för organisationer som med hjälp av DMARC-rapporter har säkerställt att alla legitima avsändarkällor klarar SPF- och DKIM-autentiseringen.
Viktiga skillnader och beslutsfaktorer
- Karantän: Ger ett skyddsnät som fångar upp misstänkta e-postmeddelanden utan att blockera dem helt, vilket kan bidra till att minska antalet falska positiva resultat.
- Avvisa: Erbjuder det starkaste skyddet, men kräver att alla legitima källor är korrekt autentiserade.
| Policy | Åtgärd för misslyckade e-postmeddelanden |
Påverkan på användaren | Säkerhetsnivå |
| p=quarantine |
Skickas till skräppost/skräpmapp | Användaren kan granska misstänkta e-postmeddelanden | Måttlig-hög |
| p=reject |
Blockerad, levereras inte | Användaren ser aldrig e-postmeddelandet | Högsta |
Bästa praxis för att välja och implementera DMARC-policyer
- Börja med p=none: För övervakning, gå sedan till p=quarantine för att fånga misstänkta e-postmeddelanden och slutligen till p=reject för fullständig verkställighet.
- Granska DMARC-rapporter regelbundet: För att identifiera legitima källor som kan behöva autentiseringsjusteringar.
- Samarbeta med IT- och säkerhetsteam: För att säkerställa en smidig övergång och minimera störningar i affärskommunikationen.
Behöver du hjälp med att välja rätt DMARC-policy?
Kontakta våra experter för expertrådgivning om hur du säkrar din domän och optimerar ditt e-postflöde!
Utforska vår FAQ om varför tillämpad DMARC är grunden för en lyckad BIMI-implementering för att lära dig hur dessa policyer möjliggör avancerad e-postmärkning.
p=quarantine: Misstänkta e-postmeddelanden hamnar i skräpposten, vilket gör det möjligt för användaren att granska dem och minskar risken för att legitima meddelanden går förlorade.
p=reject: Obehöriga e-postmeddelanden blockeras helt och hållet, vilket ger den högsta skyddsnivån.
Progressiv tillämpning: Börja med övervakning, gå sedan över till karantän och avvisa för optimal säkerhet och leverans.